


 Imagem de Gerd Altmann por Pixabay
Informações pessoais de, pelo menos, 16 milhões de brasileiros com diagnóstico positivo ou suspeito de COVID-19 foram expostas na internet por cerca de um mês. A ESET, empresa líder em detecção proativa de ameaças, explica o ocorrido e mostra o que agentes maliciosos podem fazer com os dados obtidos.
O vazamento ocorreu depois que um funcionário do Hospital Albert Einstein, de São Paulo, carregou no GitHub, uma plataforma de hospedagem de códigos-fonte, um documento contendo nomes de usuários e senhas para acessar um banco de dados de pessoas que foram testadas, diagnosticadas e em, alguns casos, hospitalizadas por coronavírus, e que faz parte de um projeto com o Ministério da Saúde (do qual o hospital faz parte) denominado PROADI-SUS, que tem como objetivo fazer análises preditivas sobre a pandemia.
Aqueles que possuíam essas credenciais puderam acessar dois bancos de dados federais, E-SUS-VE e Sivep-Influenza, que contêm registros de pessoas suspeitas, diagnosticadas ou hospitalizadas por COVID-19. Além de informações confidenciais e sigilosas das pessoas, como nomes, CPF e endereços, esses bancos de dados continham detalhes do histórico médico das pessoas, como problemas de saúde ou diagnósticos anteriores. (mais…)
 Foto: Matheus Gonçalves

 Foto: Arquivo Pessoal
 Parque Nacional do Iguaçu | Foto: Christian Rizzi/ Cataratas do Iguaçu S.A
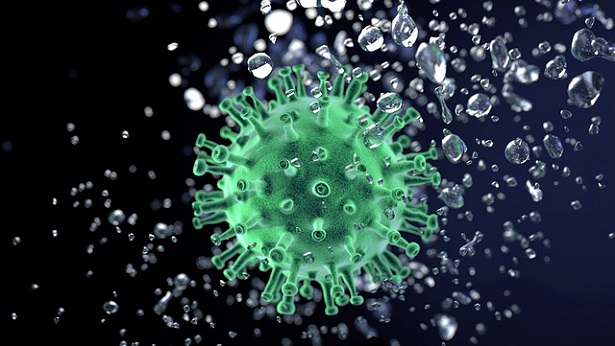 Image by PIRO4D from Pixabay
 Fotos: Reprodução/ Vídeo/ Giro Ipiau 1 | Montagem: Tribuna do Recôncavo